

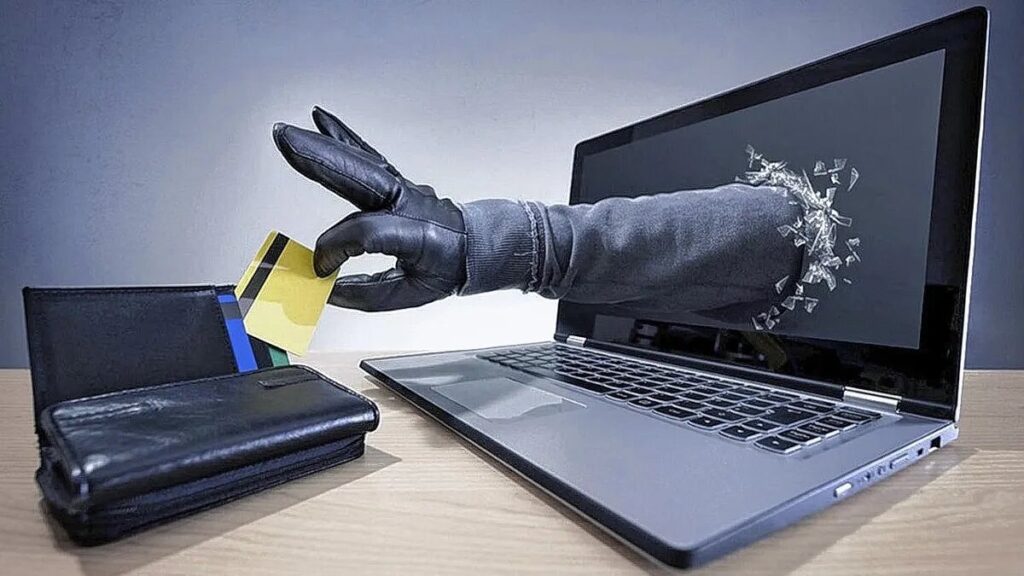
La Cámara de Apelaciones ratificó el fallo que obliga a la entidad financiera a devolver los fondos robados y anular un crédito fraudulento.
La Sala Tercera de la Cámara de Apelaciones en lo Civil y Comercial confirmó una condena contra una entidad bancaria por un caso de estafa virtual bajo la modalidad de phishing. El tribunal de alzada determinó que el banco deberá reintegrar de forma inmediata la totalidad de los fondos debitados de la cuenta de la víctima, abonar una indemnización complementaria en concepto de daño moral y daño punitivo, y declarar la nulidad absoluta de un préstamo preaprobado que los delincuentes habían tramitado de manera electrónica a nombre de la damnificada.
La resolución judicial adquiere relevancia institucional en un contexto de creciente vulnerabilidad de los usuarios del sistema financiero digital, donde los fraudes informáticos se han multiplicado exponencialmente. El fallo ratifica la doctrina de la responsabilidad objetiva de las empresas que proveen servicios de banca electrónica, obligándolas a robustecer sus plataformas. La justicia determinó que los mecanismos de control del banco resultaron insuficientes para detectar un patrón de movimientos inusual en la cuenta de la usuaria.
El dictamen judicial no solo beneficia de forma directa a la clienta afectada, sino que además establece un precedente riguroso respecto a la distribución de las cargas probatorias en litigios por ciberdelito. Al desestimar los recursos de apelación presentados por los apoderados legales de la firma financiera, los magistrados judiciales dejaron en claro que la mera utilización de las claves y códigos de seguridad vigentes no exime a las corporaciones de su deber genérico de seguridad ni de la obligación de proteger el patrimonio de sus clientes.
El vaciamiento de la caja de ahorros y la contratación de un crédito fraudulento
El hecho de fraude informático se originó el 5 de abril de 2021, momento en que la caja de ahorros de la titular registraba un saldo a favor de $1.050.000, correspondiente a sus ingresos laborales guardados en una cuenta sueldo. De acuerdo con la reconstrucción del caso efectuada por el patrocinio letrado del abogado Federico Tjor, dicha suma desapareció de forma imprevista en un lapso reducido de tiempo como consecuencia de una sucesión de transferencias bancarias dirigidas hacia cuentas de terceros desconocidos que nunca contaron con el consentimiento ni la autorización de la propietaria.
En la misma jornada, los ciberdelincuentes aprovecharon las vulnerabilidades del sistema de home banking para gestionar, de forma complementaria, un préstamo electrónico preaprobado por una suma total de $691.000. El capital de este crédito desconocido por la clienta fue acreditado de manera inmediata en su cuenta corriente e instantáneamente desviado hacia la misma red de cuentas espurias, dejando a la usuaria con un saldo deudor y la obligación de afrontar cuotas por un servicio financiero que jamás había solicitado.
Tras advertir las maniobras mediante las notificaciones de la plataforma digital, la damnificada remitió una carta documento formal a las autoridades de la firma bancaria para exigir el reintegro de los activos sustraídos de su cuenta sueldo, la anulación definitiva del préstamo y el cese inmediato de cualquier débito automático futuro asociado a ese concepto. Ante la respuesta negativa de la gerencia comercial, que alegaba que las operaciones se habían validado con las credenciales operativas habituales de la usuaria, se dio inicio a la demanda penal y civil que derivó en la actual condena ratificada.
El rechazo de los argumentos del banco y el deber de seguridad informática
En su estrategia de defensa técnica ante la Cámara de Apelaciones, el banco demandado solicitó la revocación de la sentencia de primera instancia argumentando que los procedimientos electrónicos cuestionados se ejecutaron bajo el estricto cumplimiento de los protocolos de seguridad informática homologados por el Banco Central de la República Argentina. Según la entidad, la realización de las transferencias masivas y la toma del crédito solo fueron posibles mediante la introducción de las claves personales secretas, imputando implícitamente la responsabilidad del suceso a una negligencia o descuido de la propia usuaria al ceder sus datos confidenciales.
Sin embargo, los camaristas Jéssica Cinalli y Marcelo Molina rechazaron de forma unánime los agravios expresados por la entidad financiera, subrayando que la corporación no logró acreditar ninguna de las causales de eximente de responsabilidad que invocó en el expediente. Los magistrados señalaron que, por el contrario, la totalidad de los elementos probatorios reunidos a lo largo del proceso judicial demuestran de forma contundente que el daño patrimonial infligido a la clienta era previsible y, bajo criterios técnicos modernos, plenamente evitable para una estructura profesional de tal envergadura.
"La prueba reunida da cuenta que el daño era previsible y, por ende, evitable para una empresa profesional con amplios recursos técnicos y económicos, que para maximizar sus utilidades ha diseñado y puesto a disposición de sus clientes un servicio de banca electrónica a través de una plataforma digital", sentenciaron los jueces de la Sala Tercera en los fundamentos principales del acuerdo definitivo. De este modo, la justicia convalidó la existencia de una relación de consumo protegida y determinó que el sistema de home banking representa una actividad que genera un riesgo para el mercado cuando carece de filtros de inteligencia artificial capaces de bloquear operaciones sospechosas en tiempo real.
Impacto económico del fallo y la regulación de la banca digital
La ratificación de la condena obliga al banco no solo a restituir el millón cincuenta mil pesos originales junto con los intereses acumulados hasta la fecha efectiva de pago, sino también a absorber las costas del proceso judicial y abonar las multas fijadas por los conceptos de daño moral y daño punitivo. El daño punitivo, en particular, funciona como una sanción económica ejemplificadora que la ley de Defensa del Consumidor prevé para aquellas firmas comerciales que muestran un menosprecio grave o una conducta desaprensiva sistemática frente a los reclamos legítimos de sus usuarios minoristas.
La resolución judicial se produce en medio de un debate técnico normativo impulsado por el Banco Central para endurecer los requisitos de autenticación de identidad en los canales de atención remota. Las estadísticas del sector judicial revelan que las estafas virtuales bajo engaños de phishing continúan siendo una de las principales problemáticas del comercio electrónico, afectando especialmente a los segmentos de usuarios de cuentas sueldo y jubilados, quienes suelen quedar desamparados ante los sistemas automatizados de respuesta corporativa de las grandes firmas de capital.
Con este fallo definitivo, las gerencias de sistemas e infraestructura del sector financiero local quedan compelidas a revisar sus algoritmos de prevención de fraude y lavado de dinero. La justicia bonaerense y nacional consolida de esta manera un estándar de exigencia elevado para las plataformas de banca en línea: a partir de estos precedentes, la demostración de que una transacción contó con la contraseña correcta ya no será prueba suficiente para eximir al banco de su responsabilidad contractual si se comprueba que el comportamiento transaccional difería notoriamente de los hábitos históricos del titular de la cuenta.
De acuerdo con información difundida por: Versión Rosario


📝 ¡Gracias por tu lectura!
Tu feedback no solo mejora el contenido, sino que también inspira a otros lectores.
📝 ¡Gracias por tu lectura!
Tu feedback no solo mejora el contenido, sino que también inspira a otros lectores.